Accueil / Solutions / Loi 05‑20
Loi 05‑20 : le programme que la DNSSI demande, prouvé exigence par exigence.
Un plan complet, prêt à lancer : histoires, parcours métiers, procédures à signer et exercices surprise, programmés sur 90 jours.
exigences de la loi 05‑20, du décret 2-21‑406, de la DNSSI et des référentiels de la DGSSI, chacune rattachée à un contenu du plan.
Qui est concerné.
Pour les administrations, les établissements et entreprises publics, les collectivités et les infrastructures d’importance vitale, le décret 2-21‑406 prévoit d’informer et de sensibiliser le personnel (article 16), sessions animées par le RSSI (article 17), et la DNSSI demande des sessions organisées régulièrement, selon un programme préétabli.
Un socle commun, puis le métier de chacun.
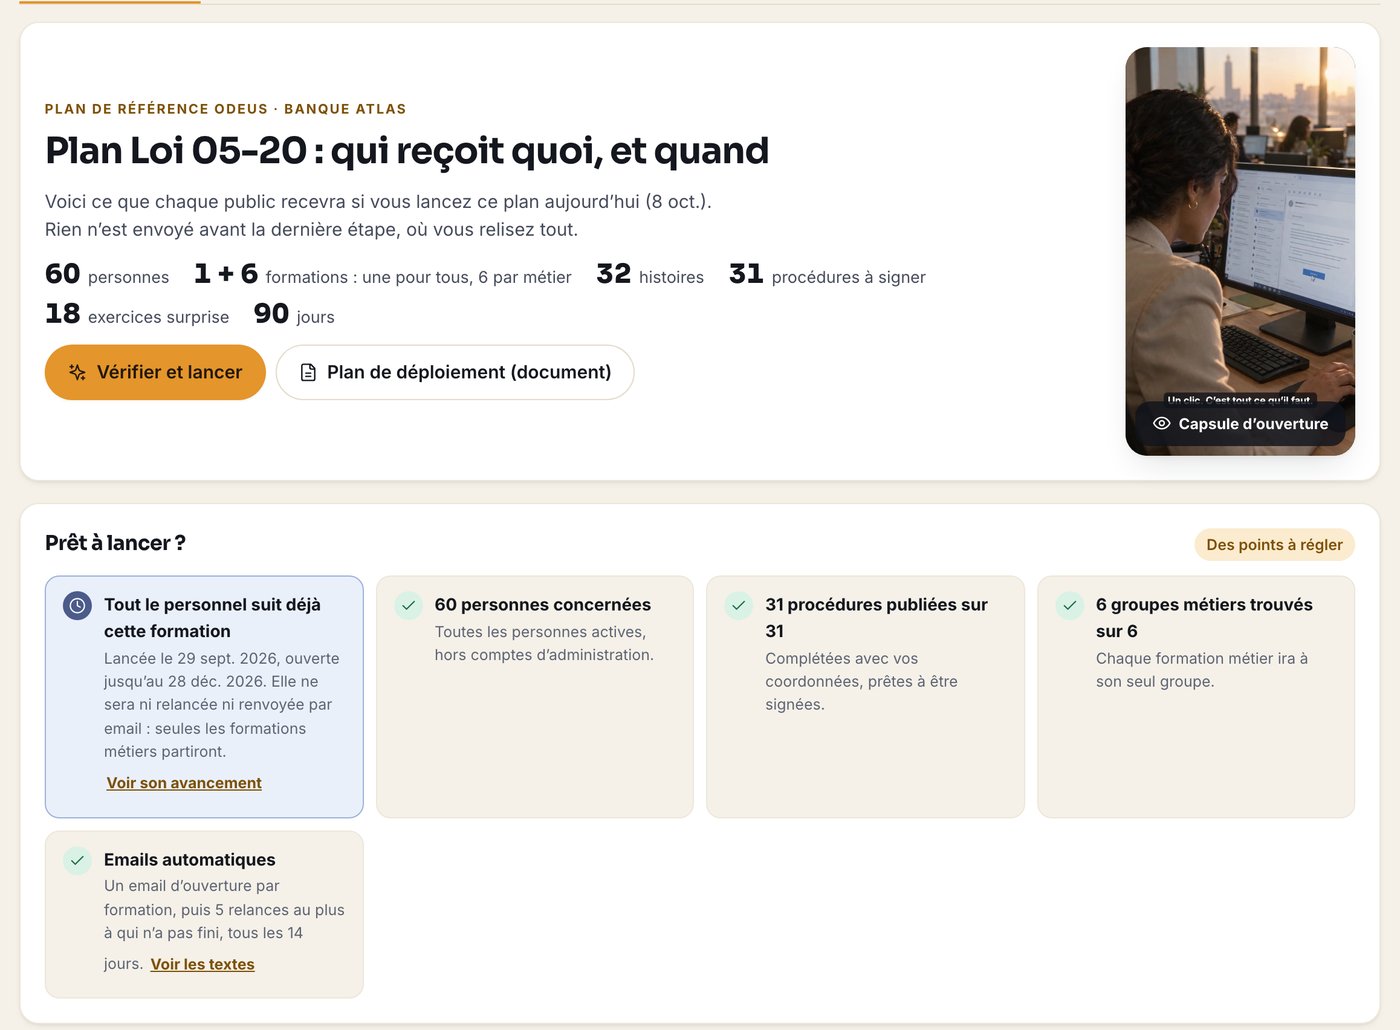
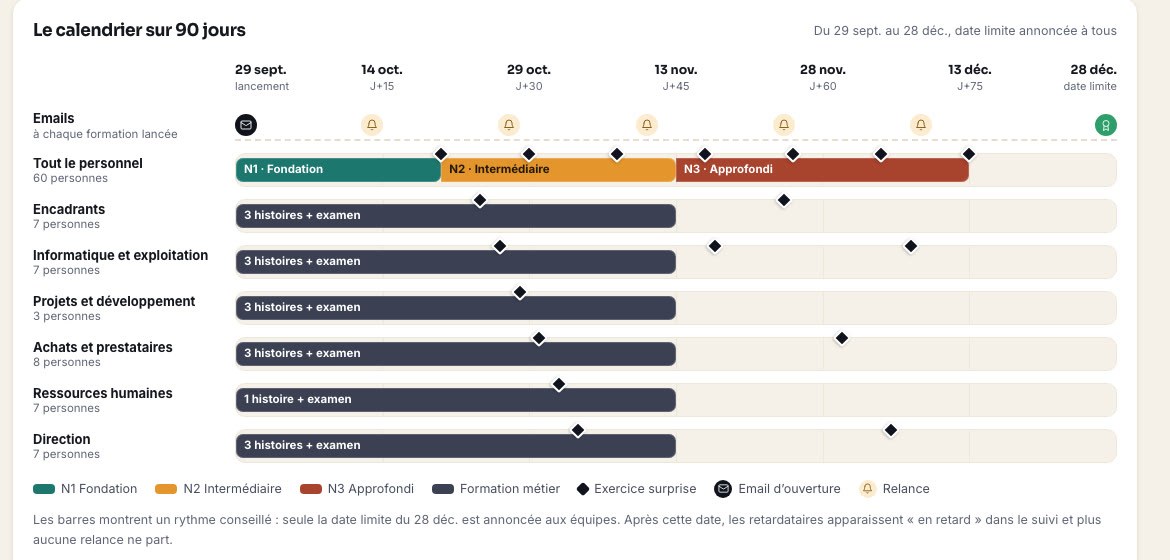
Tout le personnel suit trois niveaux : les réflexes de chaque jour, protéger l’information, quand ça arrive vraiment. Il existe une version banque et une version secteur public. Puis chacun reçoit le parcours de son métier.
31 procédures prêtes à adapter et à signer.
Rédigées à partir des textes, complétées une seule fois avec vos contacts et vos seuils, puis signées par chaque collaborateur juste après la situation qui les met en pratique.
Par exemple : charte d’utilisation du système d’information · messagerie et emails douteux · mots de passe et double authentification. La liste complète vous est remise en démonstration.
21 exercices surprise. En voici trois.
Ils arrivent un jour ouvré, sans prévenir, avec un compte à rebours, et chaque public reçoit les scénarios de son métier.
« Agent de la DGSSI » en ligne
Votre mot de passe expire
« Support Microsoft » en ligne
Le dossier que l’auditeur demande.
- Le programme daté, par public, qui répond à la DNSSI
- La matrice exigence par exigence
- Le registre des signatures, version par version
- Les résultats des exercices surprise
- Les certificats nominatifs, vérifiables par QR code
- Le document de plan de déploiement
Voir le plan loi 05‑20 sur vos propres groupes.
- Semaine 1Cadrage : trente personnes, vos procédures complétées, le plan relu ensemble.
- Semaines 2 à 4Pilote en conditions réelles : parcours, signatures, exercices surprise, ODE ouvert.
- Fin du moisBilan chiffré. Vous décidez du déploiement.
Questions fréquentes
Que dit la loi 05‑20 sur la sensibilisation du personnel ?
La loi 05‑20 range les formations parmi les mesures de cybersécurité (article 2). Son décret d’application 2-21‑406 dispose que chaque entité ou infrastructure d’importance vitale « informe et sensibilise son personnel » (article 16) et charge le RSSI d’« animer des sessions de sensibilisation au profit du personnel » (article 17). La DNSSI exige des sessions régulières selon un programme préétabli (règle RH-APRES-FORM).
Qui est concerné par la loi 05‑20 ?
Les administrations de l’État, les collectivités territoriales, les établissements et entreprises publics et les autres personnes morales de droit public, ainsi que les infrastructures d’importance vitale désignées dans chaque secteur. La liste de ces infrastructures est tenue secrète (article 16 de la loi).
Une banque doit-elle sensibiliser son personnel au titre de la loi 05‑20 ?
Si elle est désignée infrastructure d’importance vitale, oui : le décret 2-21‑406 et la DNSSI s’appliquent. Le secteur bancaire fait partie des secteurs d’importance vitale, mais la liste des infrastructures désignées n’est pas publique.
Quelles sanctions prévoit la loi 05‑20 ?
La loi ne sanctionne pas directement l’absence de sensibilisation. Elle punit notamment le défaut de déclaration d’un incident de 100 000 à 200 000 DH d’amende (article 50). Or c’est souvent un collaborateur qui voit l’incident en premier : s’il ne sait pas qu’il doit le signaler, l’entité ne peut pas le déclarer.
Comment prouver la sensibilisation lors d’un audit ?
Avec un programme daté par public, une matrice qui rattache chaque exigence à un contenu, un registre des procédures signées, les résultats des exercices et des certificats nominatifs. Odeus produit ces éléments automatiquement.